Resposta curta
Sim, o TeamViewer é considerado seguro quando usado corretamente. A conexão é criptografada e há recursos para proteger a conta. Mas nenhum programa impede que uma pessoa entregue o próprio ID e senha a um golpista. A maioria dos casos de “invasão pelo TeamViewer” começa com uma ligação ou mensagem enganosa.
Recursos de segurança do TeamViewer
Segundo a documentação pública do fabricante:
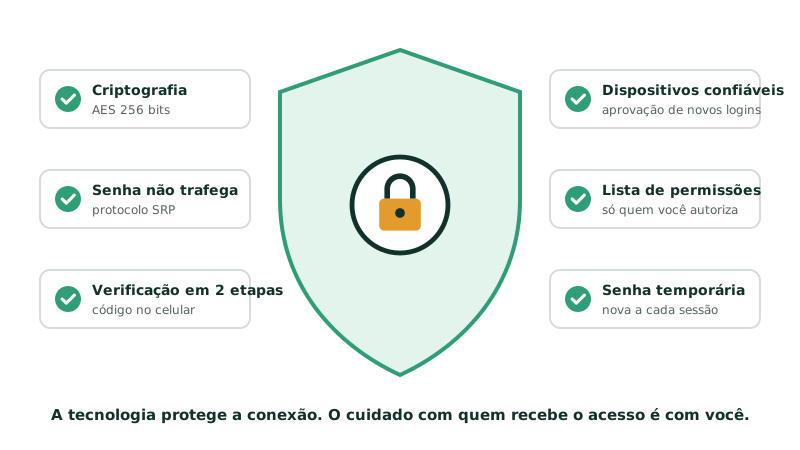
- Criptografia de ponta a ponta: as sessões usam criptografia AES de 256 bits, com troca de chaves RSA. Os dados são cifrados num aparelho e decifrados só no outro.
- Senha que não trafega: a autenticação usa o protocolo SRP, em que a senha não é enviada pela internet, nem mesmo cifrada.
- Verificação em duas etapas (2FA): a conta pede um código do celular além da senha.
- Dispositivos confiáveis: um novo aparelho que tenta entrar na conta precisa ser aprovado.
- Listas de permissões e bloqueios: você define quais contas ou IDs podem conectar.
- Senha temporária: a senha de ajuda muda a cada sessão.
- Certificação: o fabricante informa que seus data centers e seu sistema de gestão de segurança da informação têm certificação ISO 27001.
Boas práticas que fazem diferença
Ative a verificação em duas etapas
É a proteção mais importante para quem tem conta, principalmente se usa acesso não supervisionado.
Use senha forte e exclusiva na conta
Se a mesma senha vazou em outro site, criminosos tentam usá-la no TeamViewer.
Atualize sempre
Versões novas trazem correções de segurança. Não adie as atualizações.
Feche o programa quando não estiver usando
Se você só usa o TeamViewer para receber ajuda de vez em quando, não precisa deixá-lo aberto ou iniciando com o sistema.
Revise os dispositivos e conexões
Periodicamente, confira a lista de dispositivos confiáveis e o histórico de conexões da conta.
Golpes com TeamViewer: como funcionam
O roteiro costuma ser o mesmo, com pequenas variações:
- A vítima recebe uma ligação, SMS, e-mail ou aviso na tela dizendo que há um problema: compra suspeita no cartão, vírus no computador, falha na conta.
- O golpista se apresenta como funcionário do banco, da operadora, da Microsoft, de uma loja ou de um “suporte técnico”.
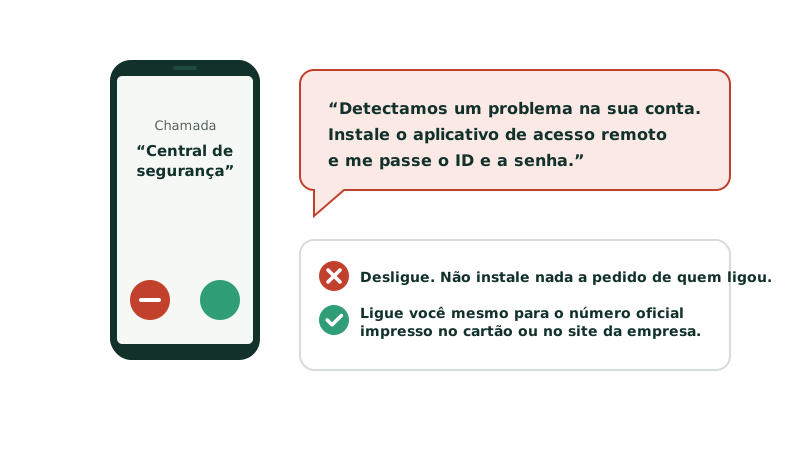
- Ele pede para instalar um aplicativo de acesso remoto “para resolver” e para informar o ID e a senha.
- Com o acesso, abre o aplicativo do banco, faz transferências ou instala programas maliciosos, muitas vezes enquanto distrai a vítima.
Sinais de alerta
- Contato que você não pediu, oferecendo ajuda técnica.
- Pressa e ameaça: “se não fizer agora, vai perder o dinheiro”.
- Pedido para não desligar, não contar a ninguém ou abrir o aplicativo do banco durante a sessão.
- Anúncios ou sites que oferecem “suporte TeamViewer” e pedem pagamento ou acesso.
Regra de ouro: nenhum banco, operadora ou órgão público pede para você instalar programa de acesso remoto por telefone. Desligue e ligue você mesmo para o número oficial, impresso no cartão ou no site da empresa.
O que fazer se você caiu num golpe ou viu um acesso estranho
Desconecte imediatamente
Encerre a sessão, feche o TeamViewer e, se preciso, desligue a internet do computador.
Avise o banco
Ligue para o número oficial do banco e peça bloqueio de cartões e contas. Quanto antes, maiores as chances de reverter transações.
Troque senhas a partir de outro aparelho
Troque a senha da conta TeamViewer, do e-mail e de bancos usando um celular ou computador que não foi acessado.
Verifique o computador
Desinstale o TeamViewer se não o usa, faça uma verificação com antivírus e procure ajuda de um profissional de sua confiança, contratado por você.
Registre a ocorrência
Faça um boletim de ocorrência; em muitos estados é possível registrar pela delegacia virtual. Guarde números, mensagens e comprovantes.